
Cloudflare ouvre un accès anticipé à Managed Defense, un service qui recherche des vulnérabilités dans les applications autorisées, vérifie leur exploitabilité et propose un patch ou une règle WAF. L'analyse s'appuie sur OpenAI Daybreak, notamment GPT-5.6 Cyber.
La réponse rapide
| Étape | Fonction |
|---|---|
| Découverte | Analyse du code et reconnaissance. |
| Validation | Tentative contrôlée de confirmer la faiblesse. |
| Remédiation | Patch et, si utile, règle WAF proposés. |
| Décision | Revue humaine avant application. |
Prioriser les failles réelles
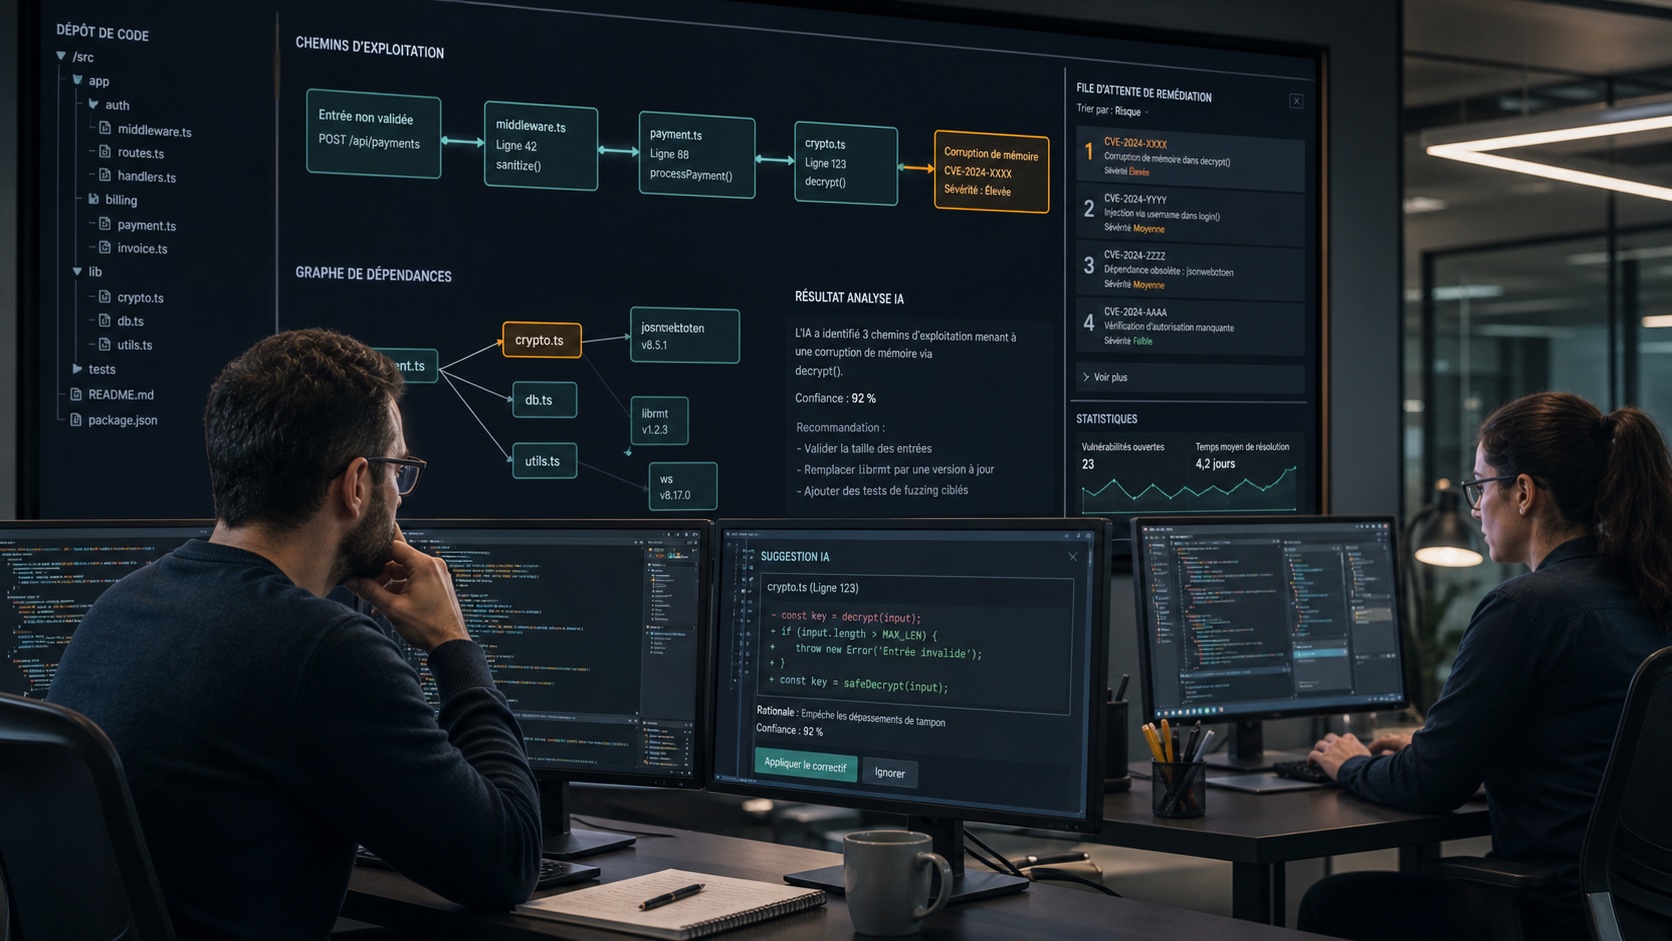
Les scanners produisent beaucoup de signaux théoriques. Managed Defense cherche à relier une faiblesse à un chemin atteignable. Une preuve reproductible aide alors à traiter le risque le plus urgent, mais exige de confier au service un contexte sensible sur le dépôt et l'application.
L'IA propose, l'humain déploie
Cloudflare précise que les changements ne sont pas appliqués seuls. Le service prépare le correctif et éventuellement une protection WAF temporaire. Les appels d'outils sont journalisés et les modèles tournent côté OpenAI via AI Gateway. Tests et déploiement progressif restent indispensables.
Bien cadrer un pilote
Définissez les dépôts, domaines et environnements autorisés. Vérifiez la conservation des données et l'accès aux journaux, puis mesurez vrais positifs, temps économisé et régressions. Le nombre brut de failles n'est pas suffisant.
Une défense plus continue
Le service rapproche recherche offensive et correction, souvent séparées par plusieurs jours. En accès anticipé, il doit rester un assistant supervisé : il ne remplace ni la revue de code, ni le pentest, ni la responsabilité de l'équipe qui accepte le patch.
La discussion
Commentaires
Chargement des commentaires…