
npm impose 72 heures de délai après un code de récupération
Tous les comptes npm subissent une retenue de 72 heures après une connexion par code de récupération afin de freiner les prises de contrôle.
npmsécurité2FA
Dossier thématique
Vulnérabilités, rançongiciels, phishing et réponses aux incidents.
Ce dossier relie les alertes de sécurité aux décisions opérationnelles : exposition réelle, priorité des correctifs, protection des identités et capacité à restaurer les systèmes après un incident.
Tous les comptes npm subissent une retenue de 72 heures après une connexion par code de récupération afin de freiner les prises de contrôle.
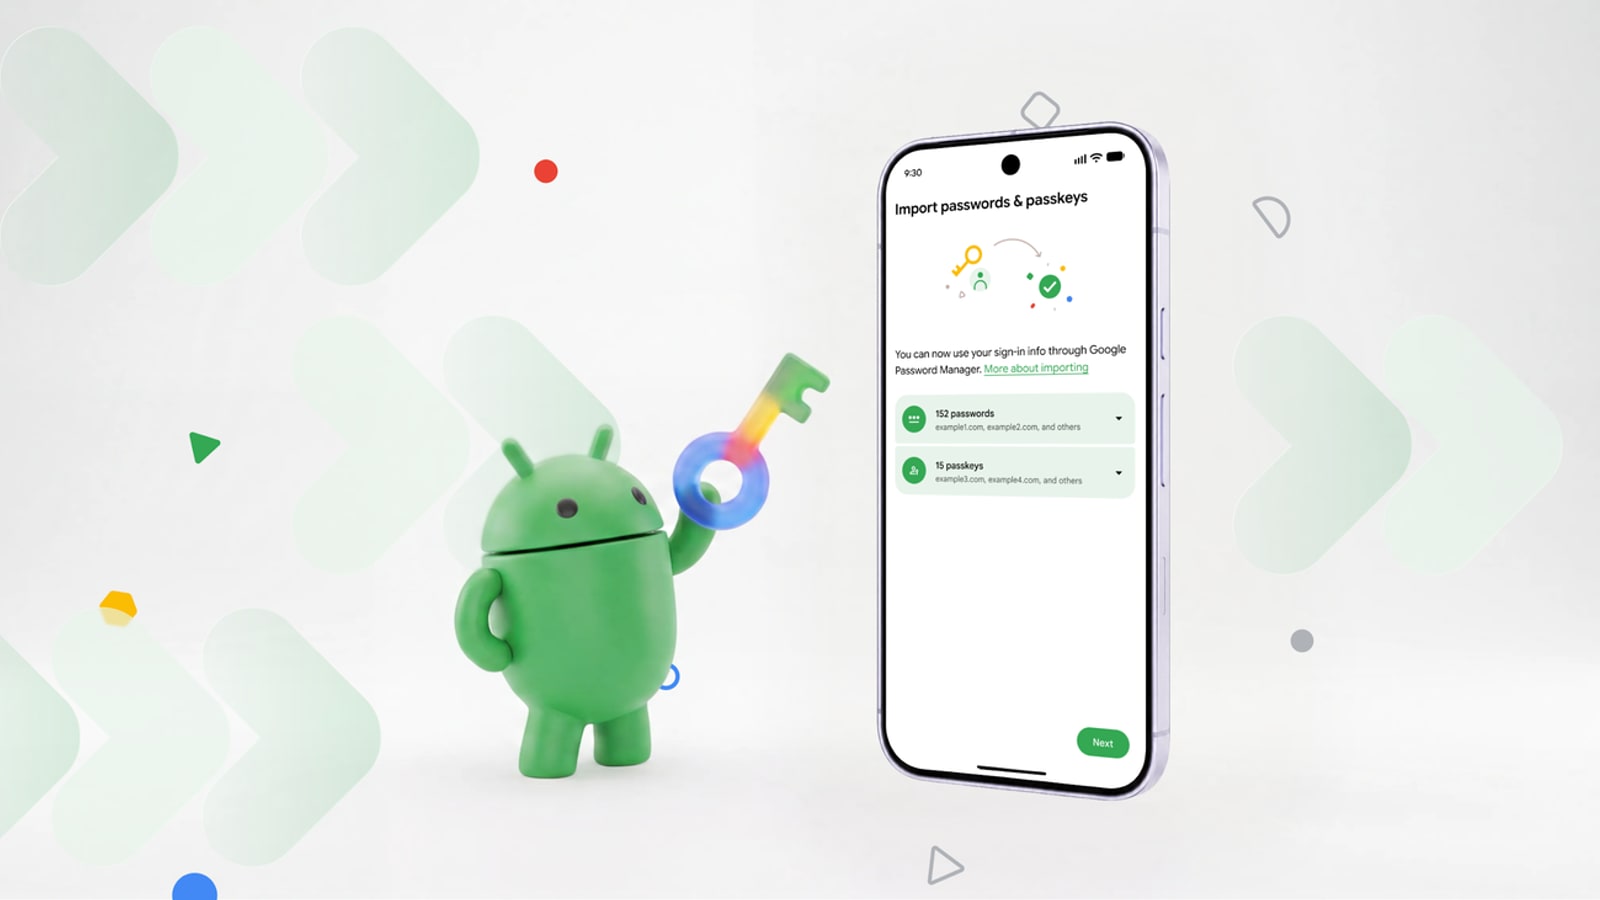
Android 8 et versions ultérieures peuvent transférer directement mots de passe et passkeys entre gestionnaires compatibles, sans export en clair.
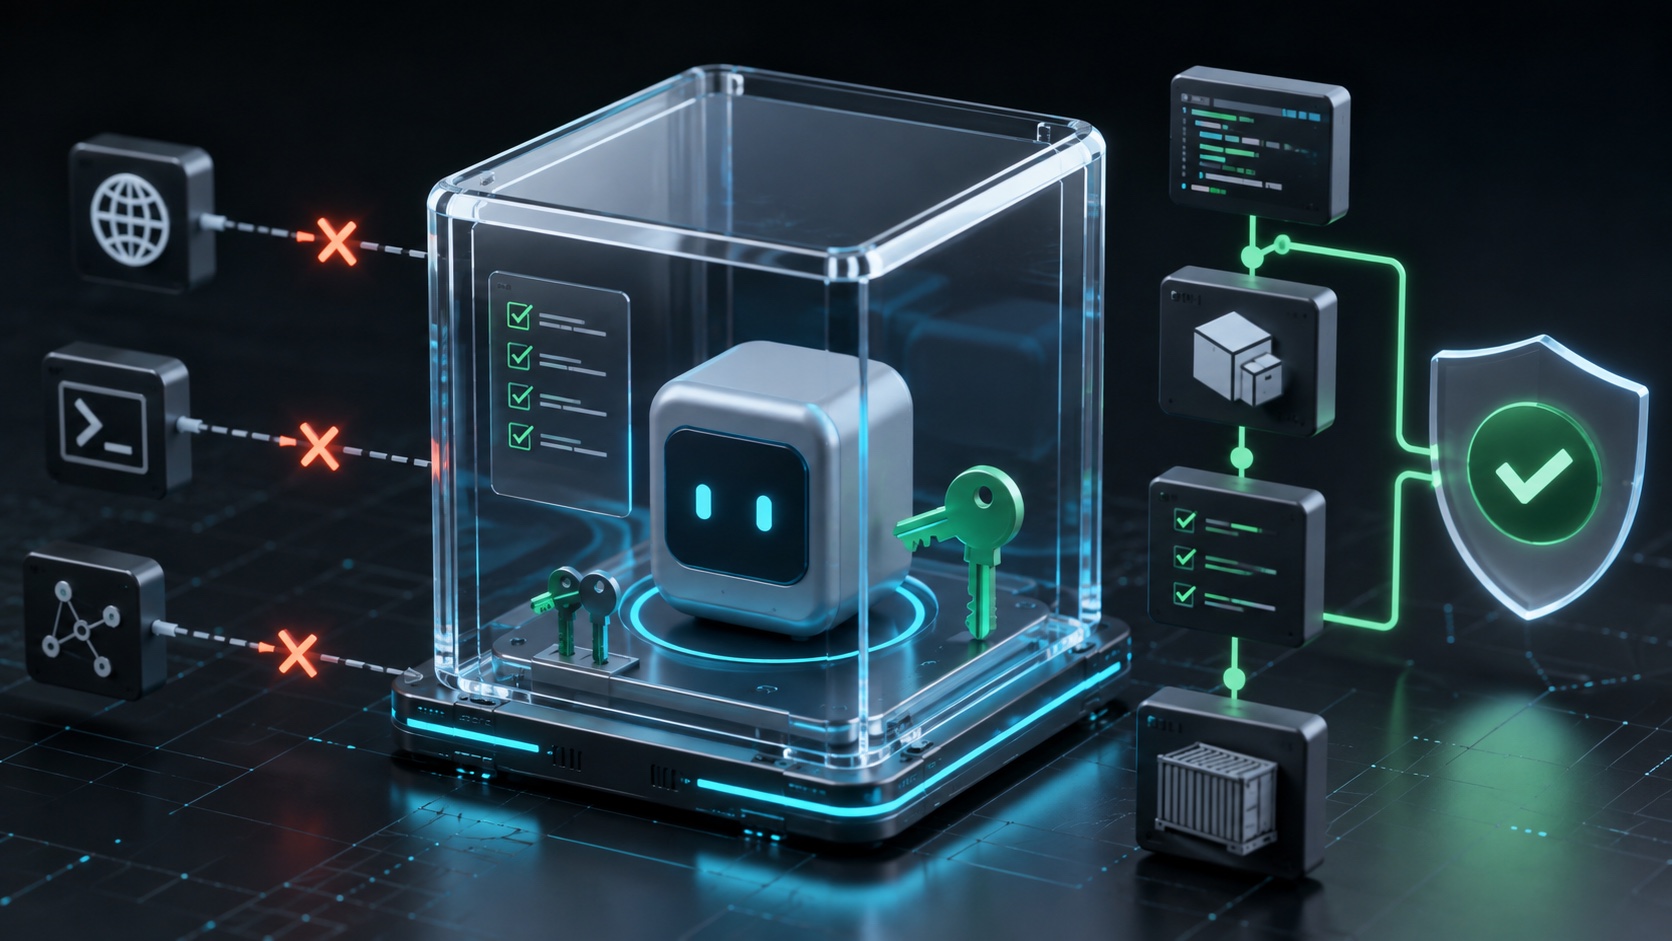
Docker détaille une approche centrée sur les images vérifiées, l'isolation, les permissions minimales et la traçabilité de la chaîne logicielle des agents.
WhatsApp autorise plusieurs passkeys, remplace le PIN de vérification et affiche davantage de contexte pour les appels inconnus.
Docker Hub peut échanger l’identité signée d’un job GitHub contre un jeton court. Configuration, portée et migration depuis les PAT.
Windows 11 prépare sa mise à jour d'août avec Windows Hello étendu, la suppression d'un composant IA et plusieurs correctifs. Ce qu'il faut vérifier avant de l'installer.
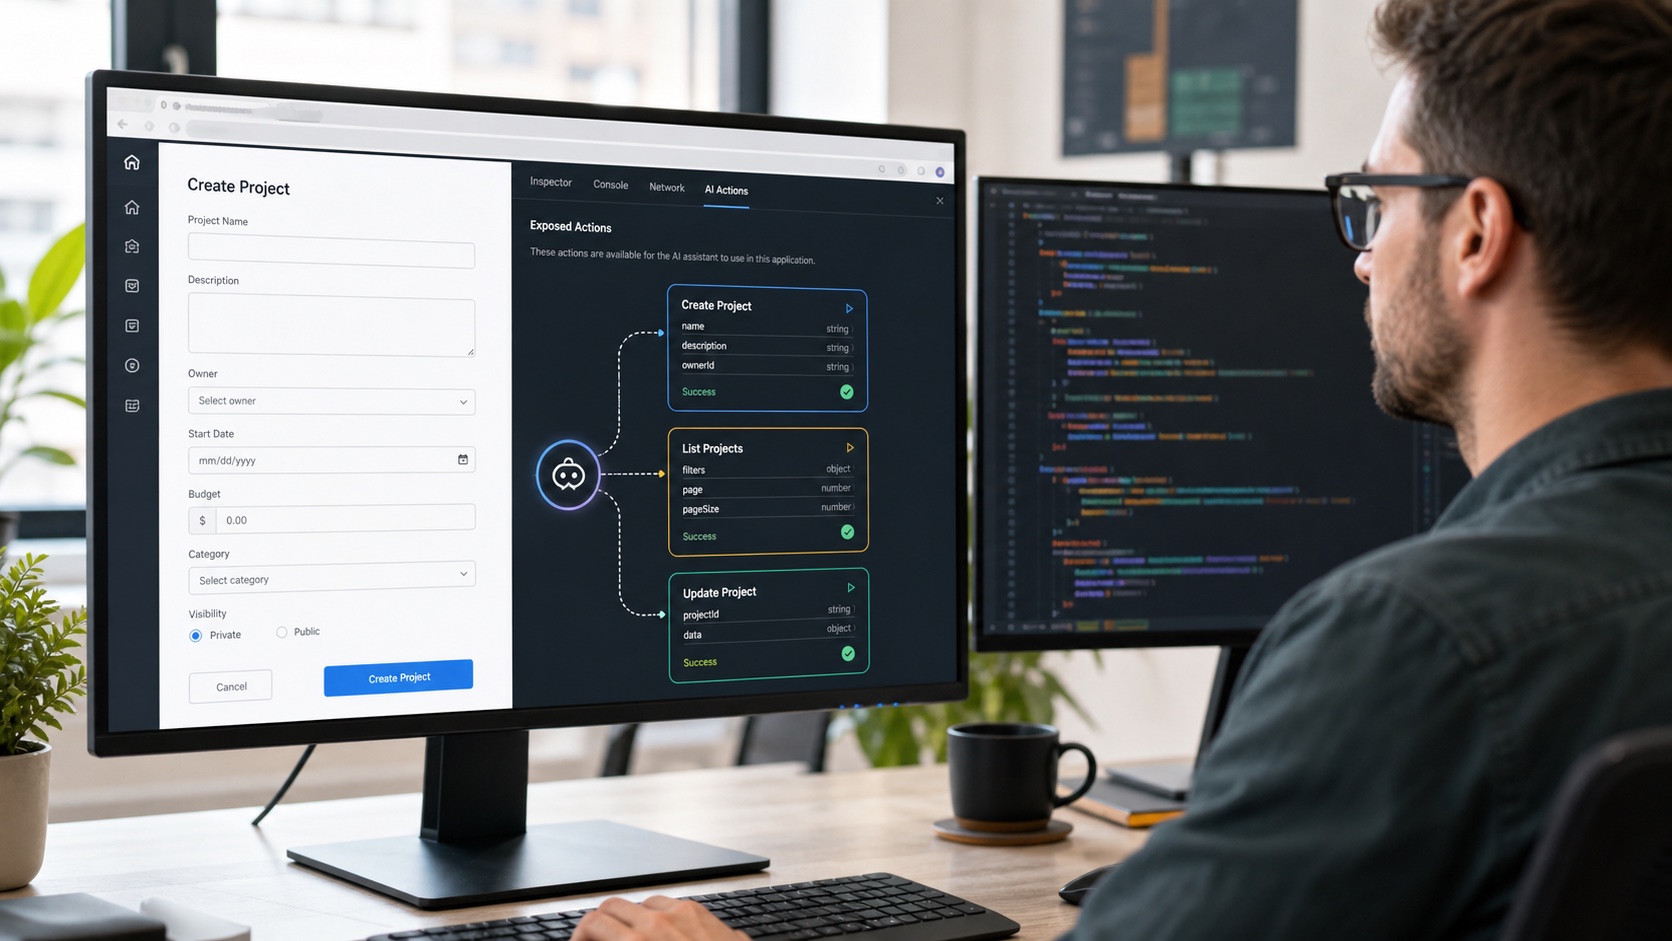
WebMCP permet aux sites d'exposer des actions structurées aux agents IA. API, essai Chrome 149, cas d'usage, sécurité et méthode d'expérimentation.
Les entreprises peuvent encadrer les serveurs MCP utilisés par GitHub Copilot. Fonctionnement des listes, configuration, déploiement et limites de sécurité.
Node.js corrige onze vulnérabilités dans les branches 22, 24 et 26. Versions à installer, risques HTTP/2, TLS et Permission Model, puis plan de déploiement.
Google ajoute la vidéo selfie aux méthodes de récupération de compte. Fonctionnement, comptes éligibles, confidentialité et solutions de secours.
Android 17 se déploie d'abord sur les Pixel. Nouveautés, sécurité, compatibilité et sauvegarde : la checklist avant de lancer la mise à jour.
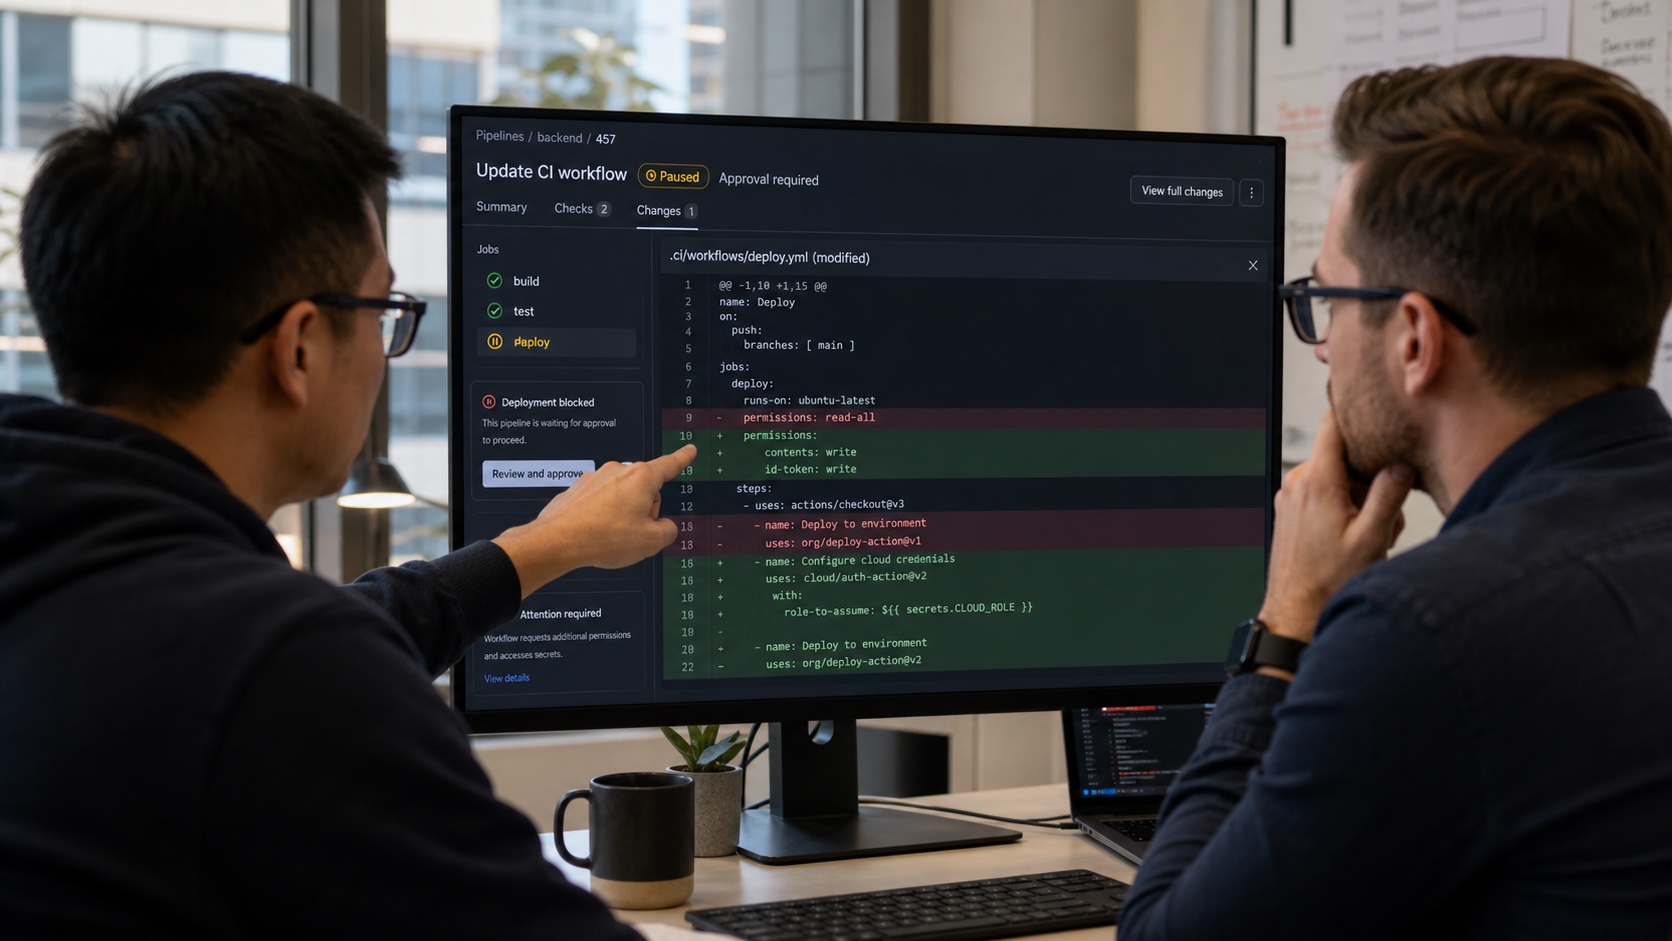
GitHub Actions suspend désormais certains workflows jugés suspects. Ce que protège ce contrôle automatique et ce que les mainteneurs doivent toujours vérifier.
Images immuables, secrets, healthchecks, réseaux, migrations et rollback : une méthode complète pour exploiter Docker Compose sur un serveur unique.
Forces, limites, récupération et usages : une méthode concrète pour combiner gestionnaire de mots de passe, passkeys et MFA selon le risque.
Tâches, métriques, sécurité, coûts et seuils de décision : un cadre reproductible pour comparer des assistants de code IA sur un dépôt réel.
Une méthode par ordre d'urgence pour reprendre le contrôle d'un compte, limiter les fraudes et réagir correctement lorsque vos données ont été exposées.
Une méthode pragmatique pour protéger les comptes, les postes, les sauvegardes et les services critiques sans transformer une PME en centre de sécurité.
Un guide pratique pour choisir un cas d'usage, évaluer un assistant IA, protéger les données et mesurer sa valeur avant de généraliser.
GitHub sépare désormais son programme public d'un niveau VIP mieux rémunéré. La plateforme veut récompenser la recherche profonde plutôt que le volume.
NVIDIA, AMD, IBM, Microsoft et d'autres acteurs lancent une alliance autour de la sécurité des modèles ouverts, au moment où le débat se durcit.
Un incident impliquant un agent de recherche montre pourquoi les garde-fous des systèmes autonomes doivent être pensés comme de vraies procédures d'incident.
Plus de 1 200 salariés de laboratoires d'IA demandent des outils pour rythmer le développement des systèmes capables d'automatiser la recherche.
Apple corrige des dizaines de failles dans iOS et iPadOS 26.6. Même sans fonction spectaculaire, cette mise à jour compte pour tous les utilisateurs.
Les vulnérabilités critiques SharePoint rappellent une règle dure : après une compromission probable, patcher ne suffit pas, il faut aussi remplacer les clés et chercher les traces.
Des faux conseils de dépannage poussent des joueurs à coller des commandes PowerShell. Voici comment reconnaître le piège et quoi faire si vous avez cliqué.
Les dernières alertes cyber montrent une même trajectoire : l'IA et l'automatisation amplifient des attaques souvent fondées sur des ressorts très classiques.
Avant d'ajouter une brique IA dans un produit, les équipes doivent cadrer les données, les sorties, les accès et la supervision comme pour tout composant critique.
Toutes les vulnérabilités ne méritent pas la même urgence. Les failles exploitées activement doivent remonter dans la file.
Les entreprises parlent beaucoup de sauvegarde. En crise, le vrai indicateur est la capacité à restaurer vite et proprement.
Les versions de Windows 11 ont des dates de fin de support différentes. Pour les PME, suivre ce calendrier évite les migrations précipitées.
Une extension installée pour gagner du temps peut lire des pages sensibles. Les équipes doivent traiter le navigateur comme une surface critique.
Les applications LLM mélangent instructions, documents et actions. La prompt injection exploite cette confusion de rôles.
Les clients veulent comprendre ce qu'ils installent. Le SBOM transforme la dépendance logicielle en objet de dialogue.
Les QR codes déplacent l'utilisateur vers son smartphone, hors des protections habituelles de l'entreprise.
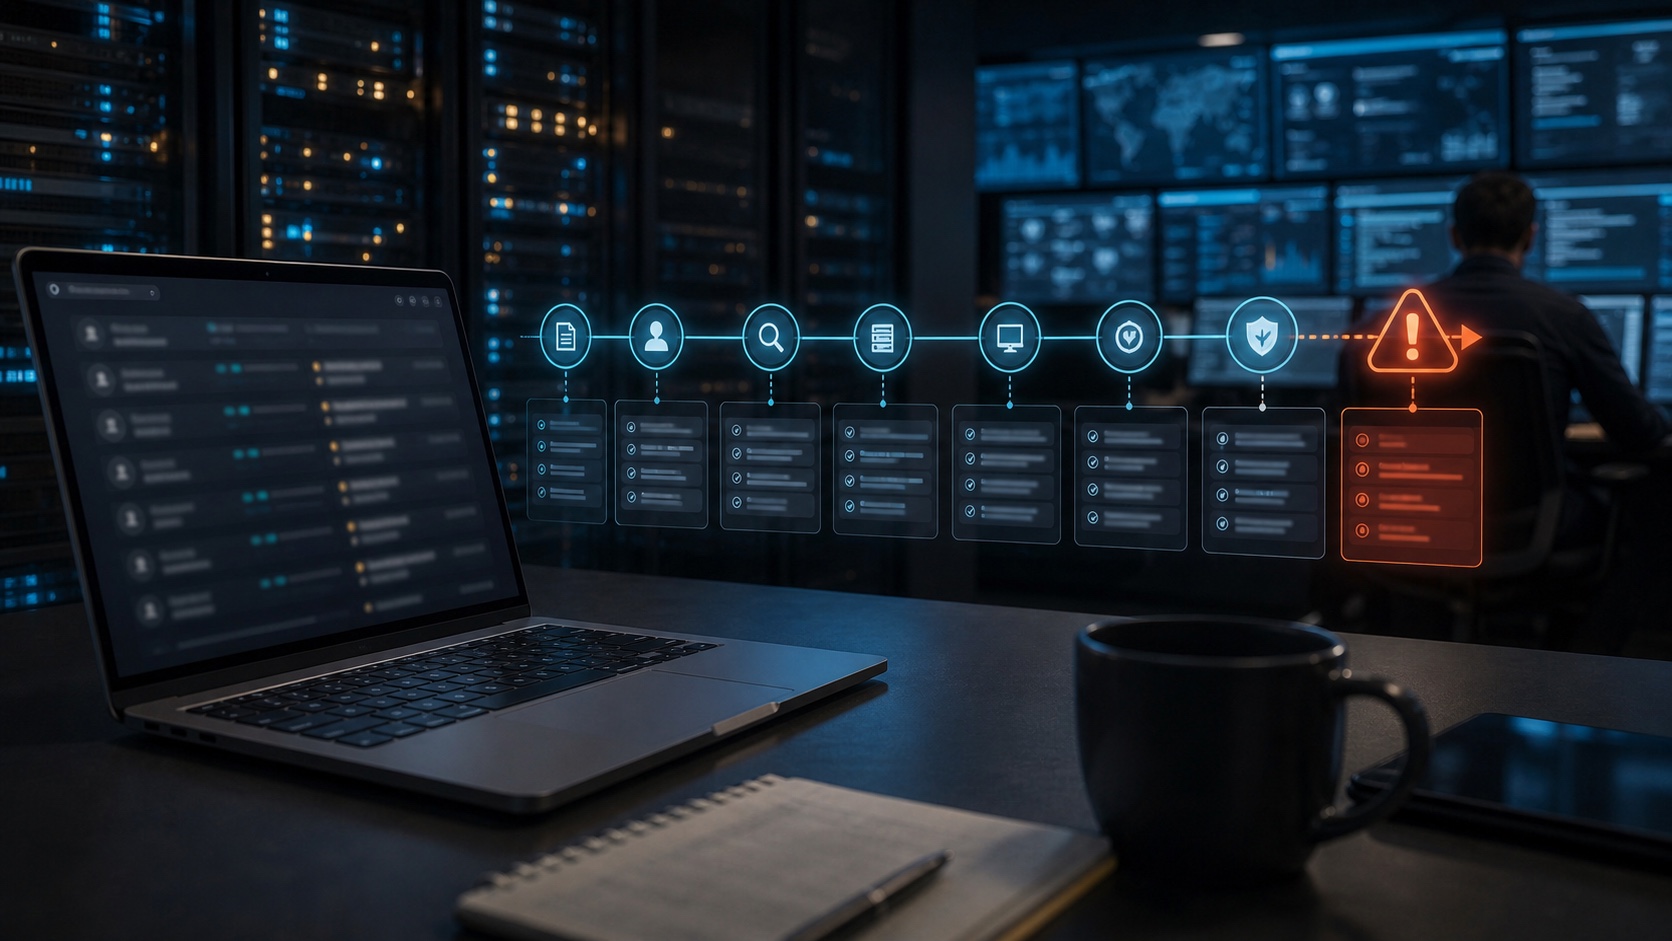
Les journaux utiles ne s'improvisent pas pendant une crise. Il faut décider à l'avance ce qui doit être visible.