
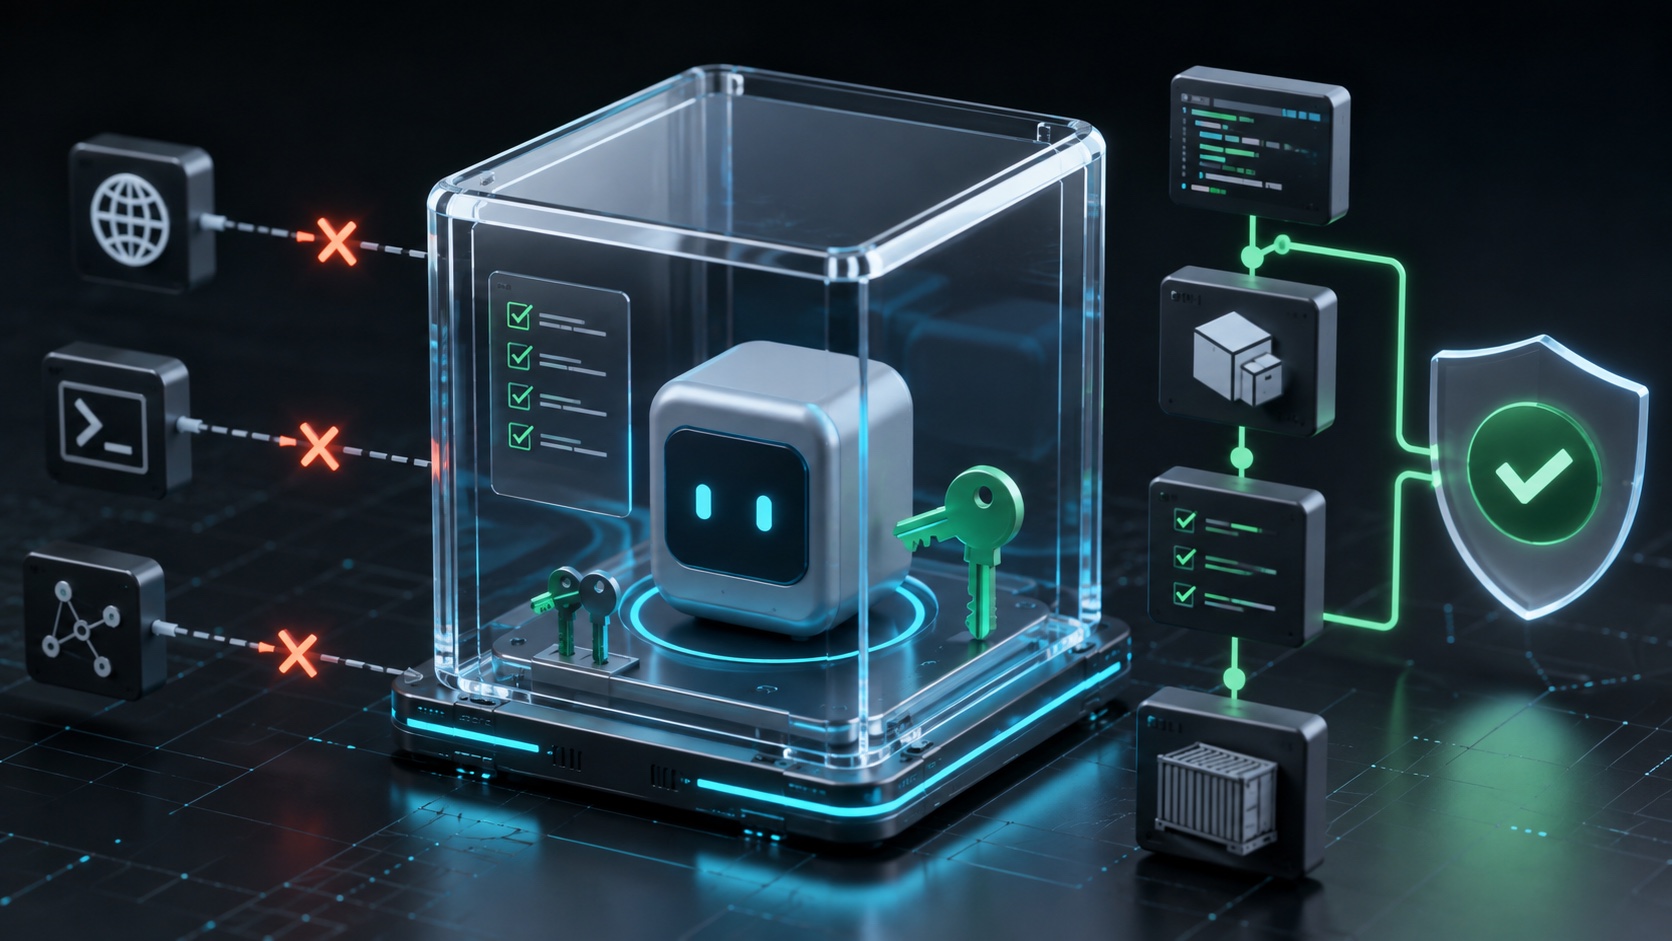
Docker défend une approche secure by default pour les agents IA capables d'exécuter du code et d'appeler des outils. L'enjeu n'est plus seulement de scanner une image : il faut maîtriser la provenance du modèle, des dépendances, du serveur MCP, des secrets et des actions produites à l'exécution.
La réponse rapide
| Risque | Contrôle attendu |
|---|---|
| Image compromise | Provenance, signature et analyse continue. |
| Agent trop puissant | Permissions minimales et outils explicitement autorisés. |
| Code non fiable | Exécution isolée, réseau limité et système de fichiers jetable. |
| Incident invisible | Journaux des appels, artefacts et décisions sensibles. |
Un conteneur est une frontière utile, mais il ne suffit pas si le socket Docker, les secrets globaux ou un réseau interne complet lui sont exposés.
L'agent agrandit la chaîne d'approvisionnement
Une application classique assemble du code et des bibliothèques. Un agent ajoute des prompts, des modèles distants, des outils dynamiques et des contenus non fiables lus pendant la tâche. Chacun peut influencer l'action finale.
L'inventaire doit donc inclure les images, SBOM, extensions, serveurs MCP et modèles autorisés. Épinglez les versions et vérifiez les mises à jour avant qu'elles n'entrent automatiquement dans un environnement privilégié.
Isoler chaque tâche
Une exécution éphémère réduit la persistance d'un fichier malveillant et facilite la suppression de l'environnement après usage. Montez uniquement le répertoire nécessaire, idéalement en lecture seule sauf pour une zone de travail dédiée. Refusez le réseau par défaut puis ouvrez les destinations indispensables.
Ne transmettez jamais un portefeuille complet de secrets. Fournissez des jetons courts, limités à une ressource et révocables. Une clé de production permanente transforme une injection de prompt en incident d'infrastructure.
Mettre les décisions irréversibles derrière une validation
Publier un paquet, fusionner du code, supprimer une ressource ou envoyer un message externe doit nécessiter une approbation ou une politique déterministe. L'agent peut préparer l'action et ses preuves ; le système garde la décision finale.
La validation humaine n'est efficace que si elle présente un diff lisible, les commandes prévues et les destinations réseau. Un bouton “autoriser” sans contexte devient rapidement automatique.
Tester les sorties, pas seulement les prompts
Les évaluations doivent vérifier les fichiers créés, les permissions utilisées, les appels externes et la capacité à s'arrêter. Injectez volontairement des instructions hostiles dans une issue, un document et une dépendance pour mesurer les limites.
La sécurité des agents est un problème d'exécution et de supply chain, pas uniquement de modèle. Les conteneurs apportent l'isolation nécessaire à condition de rester éphémères, étroits en permissions et observables de bout en bout.
La discussion
Commentaires
Chargement des commentaires…