
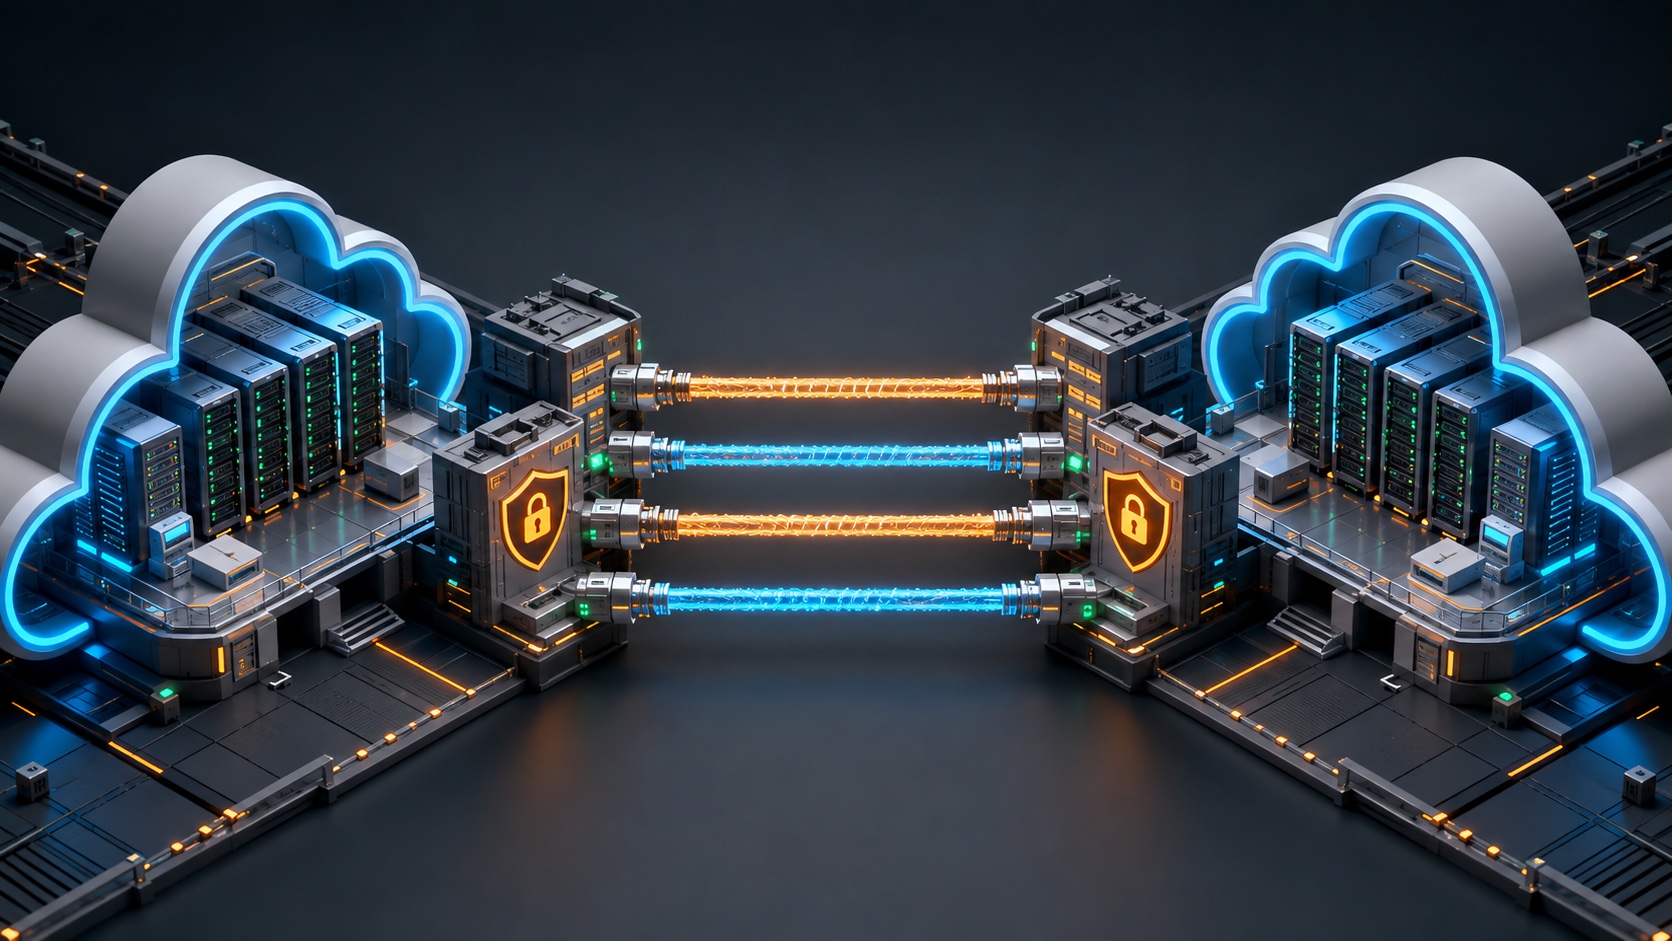
AWS et Microsoft proposent une liaison privée gérée entre leurs clouds. AWS Interconnect – multicloud avec Azure entre en aperçu public et promet un provisionnement en quelques clics, du chiffrement MACsec et une architecture à quatre chemins logiques indépendants.
La réponse rapide
| Caractéristique | Portée annoncée |
|---|---|
| Connectivité | Bande passante privée dédiée entre AWS et Azure. |
| Résilience | Quatre chemins sur des installations et routeurs distincts. |
| Sécurité | Chiffrement MACsec entre les routeurs de bordure. |
| Disponibilité initiale | Virginie du Nord, Californie du Nord, Sydney et Francfort. |
Le service reste en aperçu. Les options de débit, régions et engagements contractuels doivent être vérifiés avant un usage critique.
Moins de câblage, pas moins d'architecture
Jusqu'ici, relier les deux clouds imposait souvent des opérateurs tiers, des circuits physiques et plusieurs consoles. Le service géré réduit le délai de mise en place et uniformise une partie de l'exploitation. Il ne décide cependant ni du plan d'adressage, ni du routage, ni de la segmentation à la place du client.
Les équipes doivent éviter les CIDR qui se chevauchent, définir les routes annoncées et empêcher qu'une erreur transforme un cloud en transit involontaire vers l'autre.
Quatre chemins et une disponibilité annoncée à 99,99 %
AWS décrit une architecture quadri-redondante conçue pour résister à la maintenance d'un routeur, à deux perturbations indépendantes supplémentaires et même à la perte complète d'un site. Cette promesse améliore la base réseau, mais l'application doit elle aussi utiliser plusieurs zones, plusieurs points d'entrée et des mécanismes de reprise.
Une liaison disponible ne garantit pas qu'un DNS, un pare-feu ou une identité intercloud soit correctement configuré. Les tests de panne restent indispensables.
Le coût des flux reste central
Une connexion privée simplifie le transport sans rendre les transferts gratuits. Il faut modéliser la facturation des ports, de la bande passante et des sorties de données de chaque côté. Une architecture qui échange en permanence de gros volumes entre clouds peut coûter plus cher qu'un regroupement des traitements près des données.
Mesurez les flux par application et placez les réplications lourdes dans des fenêtres contrôlées. La latence Francfort–Francfort est favorable aux usages européens, mais elle ne remplace pas un test applicatif.
Sécurité et observation
MACsec protège les données sur la liaison entre opérateurs. Le chiffrement applicatif TLS reste utile de bout en bout. AWS inclut Network Synthetic Monitor pour aider à localiser la perte de paquets, ce qui peut réduire les conflits de diagnostic entre fournisseurs.
Cette collaboration retire une part réelle de la complexité multicloud. Elle est surtout intéressante pour les entreprises déjà réparties entre AWS et Azure ; elle ne constitue pas, à elle seule, une raison de disperser une application qui fonctionne dans un seul cloud.
La discussion
Commentaires
Chargement des commentaires…