
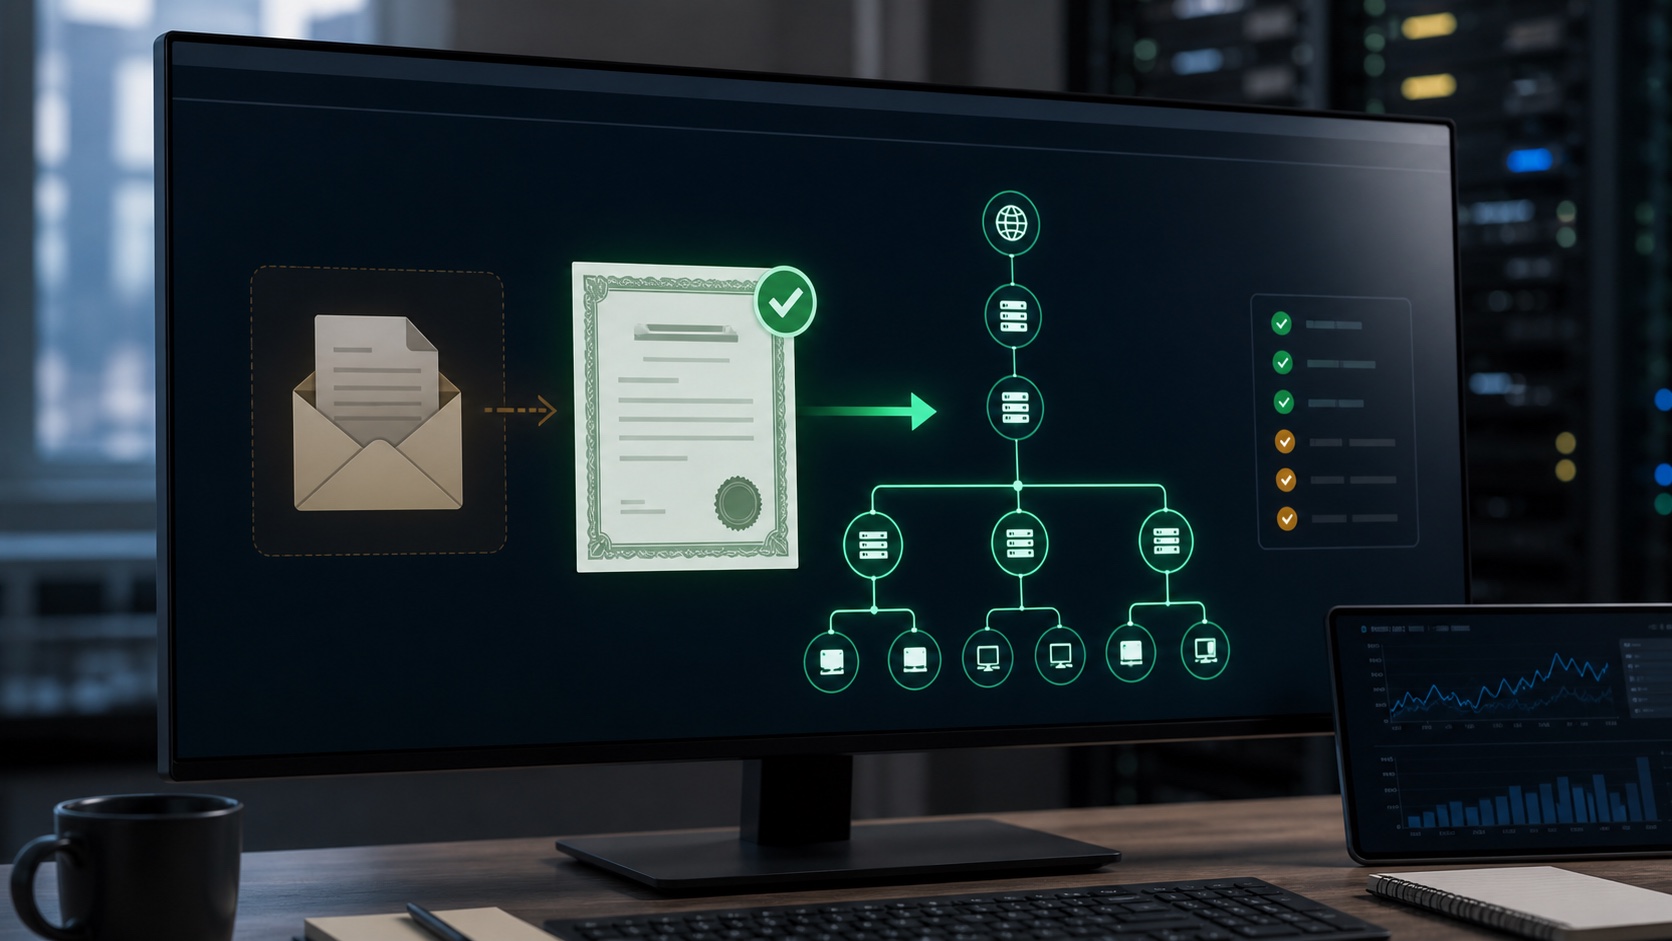
AWS Certificate Manager va supprimer progressivement la validation de domaine par email. À partir du 31 mars 2027, aucune nouvelle demande ne pourra l’utiliser ; les renouvellements cesseront le 30 septembre 2027. Les équipes doivent passer à la validation DNS ou, pour certains usages CloudFront, à la validation HTTP avant que leurs certificats existants n’approchent de l’expiration.
La réponse rapide
| Date | Changement |
|---|---|
| 1er janvier 2027 | La validation email n’est plus proposée dans les nouvelles régions AWS. |
| 31 mars 2027 | Fin des nouvelles demandes utilisant l’email. |
| 30 septembre 2027 | Fin du renouvellement des certificats validés par email. |
| 15 mars 2028 | Échéance générale fixée par l’écosystème CA/Browser. |
Pourquoi l’email disparaît
La validation par email envoie une demande à des adresses administratives prévisibles du domaine. Elle dépend d’une boîte surveillée, d’un filtre antispam et d’une intervention humaine répétée. Une erreur peut laisser expirer un certificat alors que le service fonctionne encore parfaitement.
La validation DNS prouve le contrôle en publiant un enregistrement CNAME. Une fois celui-ci conservé, ACM peut renouveler automatiquement le certificat sans solliciter une personne. Ce modèle est plus facile à auditer et à automatiser, et il suit l’évolution des règles de certification publiques.
Une migration qui peut conserver l’ARN
AWS indique qu’UpdateCertificateOptions permet de changer la méthode de validation d’un certificat éligible sans demander un nouvel ARN. Après l’opération, ACM fournit le CNAME à publier. L’équipe dispose d’une fenêtre de 72 heures pour terminer la validation.
Conserver l’ARN évite de reconfigurer chaque load balancer, distribution ou passerelle qui référence le certificat. Il faut néanmoins tester le scénario sur un certificat non critique et surveiller son statut. Une erreur DNS, un proxy qui masque l’enregistrement ou une délégation oubliée peut bloquer la preuve.
Inventorier avant de modifier
Listez les certificats ACM dans toutes les régions et tous les comptes. Relevez la méthode de validation, les noms couverts, la date d’expiration et les ressources associées. N’oubliez pas us-east-1, souvent utilisé par CloudFront, ni les comptes historiques accessibles uniquement par une ancienne équipe.
Classez ensuite les domaines selon leur fournisseur DNS. Lorsque Route 53 héberge la zone dans le même environnement, l’automatisation est directe. Pour un DNS externe, documentez le propriétaire et vérifiez qu’il accepte les enregistrements CNAME nécessaires, y compris pour les sous-domaines.
Les chaînes d’infrastructure as code doivent posséder ces enregistrements. Un CNAME créé manuellement puis supprimé lors d’un nettoyage peut casser le renouvellement plusieurs mois plus tard.
Contrôler le renouvellement, pas seulement l’émission
Une fois le certificat passé en DNS, attendez que son statut confirme la validation puis vérifiez le prochain renouvellement anticipé. Ajoutez des alertes sur l’expiration et sur les certificats encore validés par email. La réussite immédiate de la migration ne prouve pas que l’enregistrement restera publié.
La validation HTTP annoncée par AWS concerne des certificats utilisés avec CloudFront et ne constitue pas un remplacement général pour tous les services ACM. DNS reste le choix le plus universel.
Cette dépréciation est facile à ignorer parce que l’échéance paraît lointaine. L’inventaire et le changement d’option sont simples ; retrouver en urgence le propriétaire d’une zone DNS à quelques jours d’une expiration ne l’est pas.
La discussion
Commentaires
Chargement des commentaires…