
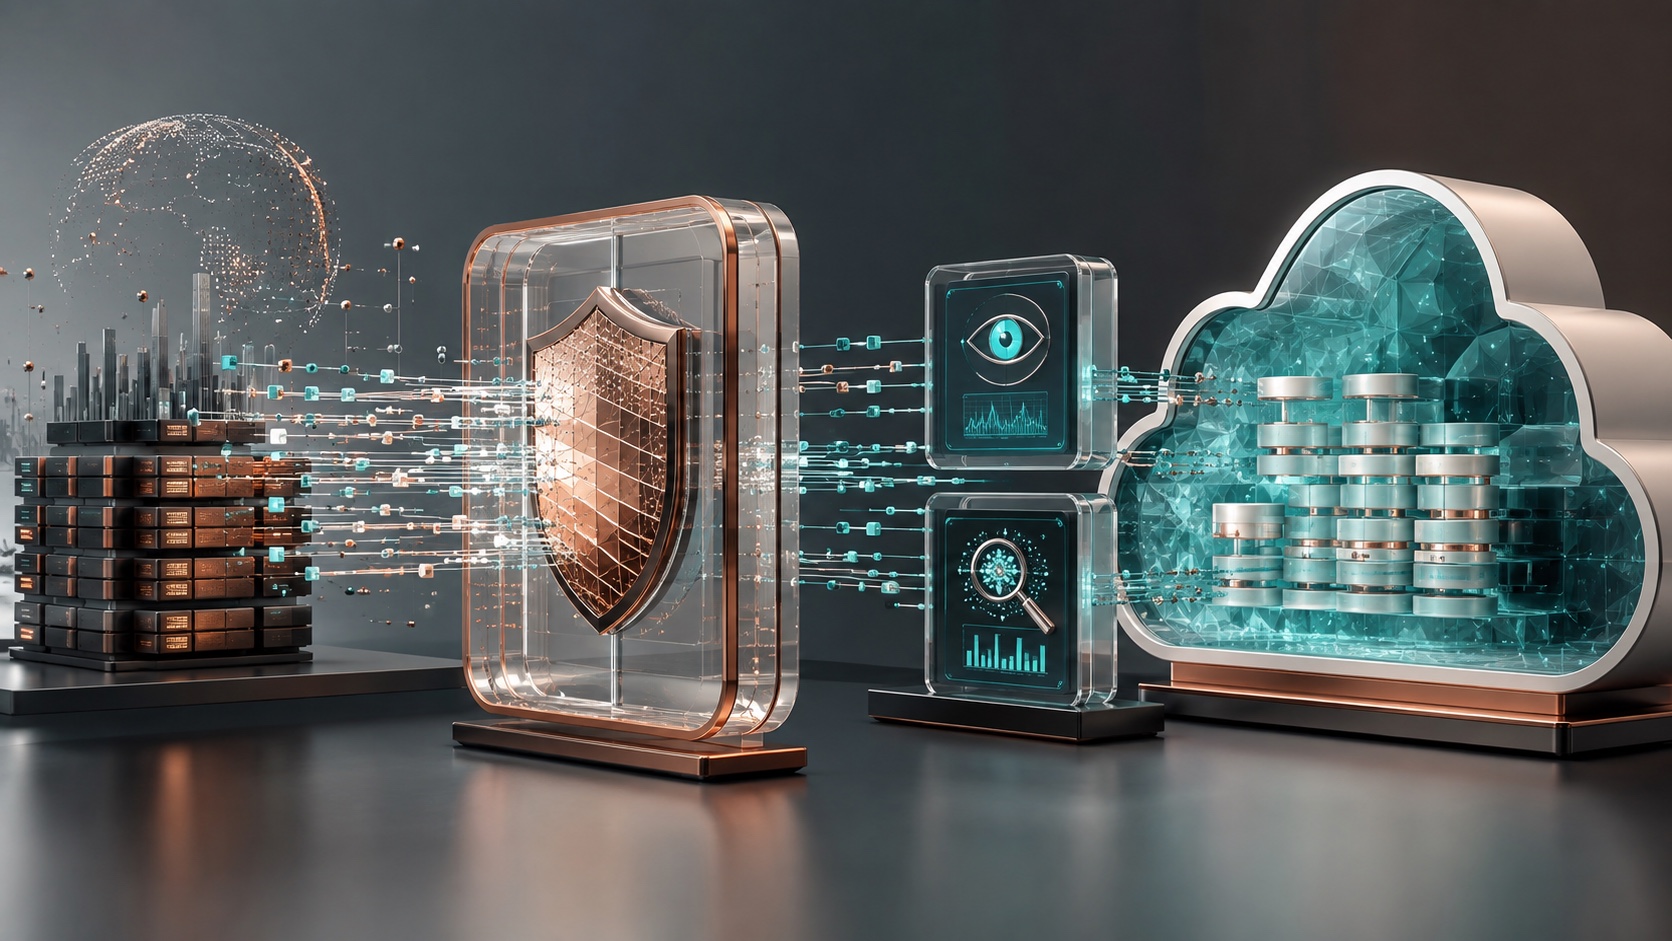
Anthropic présente Enterprise Frontier Safeguards, une offre qui veut concilier deux demandes difficiles : ne pas conserver les requêtes d'une entreprise chez le fournisseur et détecter malgré tout des usages susceptibles de causer des dommages. Le lancement est annoncé pour plus tard cet automne.
La réponse rapide
| Élément | Promesse annoncée |
|---|---|
| Zero Data Retention | Les entrées et sorties ne sont pas conservées par Anthropic après traitement. |
| Détection des abus | Des signaux recherchent les comportements à haut risque. |
| Stockage client | Les données de contrôle sont placées dans un environnement cloud contrôlé par l'entreprise. |
Anthropic indique avoir conçu le dispositif avec plus de cent clients. Il doit couvrir Claude Code, Claude Enterprise, la plateforme API et les offres distribuées par AWS, Google Cloud et Microsoft.
Le compromis entre confidentialité et surveillance
Une politique de conservation zéro protège les secrets confiés au modèle, mais réduit habituellement la capacité à enquêter après un incident. À l'inverse, journaliser toutes les conversations crée une nouvelle base sensible. L'approche proposée déplace une partie des traces vers l'infrastructure du client afin qu'il garde la maîtrise des accès et de la durée de conservation.
Cela ne supprime pas les questions d'architecture. L'entreprise doit savoir quels événements sont copiés, sous quelle forme, avec quelles clés de chiffrement et quelles identités peuvent les consulter.
Un produit ne remplace pas une politique interne
La détection d'abus cible des scénarios graves, mais elle ne sait pas si un salarié consulte un document légitime ou exfiltre une information sans contexte métier. Il faut relier les alertes aux identités, aux droits et aux procédures d'incident sans transformer l'outil en surveillance permanente des employés.
Les équipes juridiques et sociales doivent définir la finalité, la proportionnalité et la durée des journaux. En Europe, une fonction de sécurité reste soumise aux principes de minimisation et d'information.
Les vérifications avant adoption
Demandez la liste des signaux, les faux positifs attendus, les régions disponibles et les garanties contractuelles. Testez aussi la coupure du stockage client : l'application continue-t-elle, bloque-t-elle ou perd-elle simplement la visibilité ?
Une preuve de concept doit inclure des scénarios bénins proches d'un abus, des requêtes réellement interdites et un exercice d'investigation. Le délai entre l'événement et l'alerte compte autant que le taux de détection.
Une nouvelle couche de responsabilité
Avec ce modèle, le fournisseur analyse le risque tandis que le client conserve les éléments de contrôle. Cette séparation peut améliorer la confidentialité, mais elle transfère aussi des responsabilités d'exploitation : sécurisation du bucket, rotation des clés, accès des analystes et purge.
Enterprise Frontier Safeguards répond à une tension réelle des déploiements d'IA en entreprise. Sa valeur dépendra moins du nom “zero retention” que de la transparence sur les événements produits et de la capacité des clients à exploiter ces signaux sans créer un nouveau risque de données.
La discussion
Commentaires
Chargement des commentaires…