
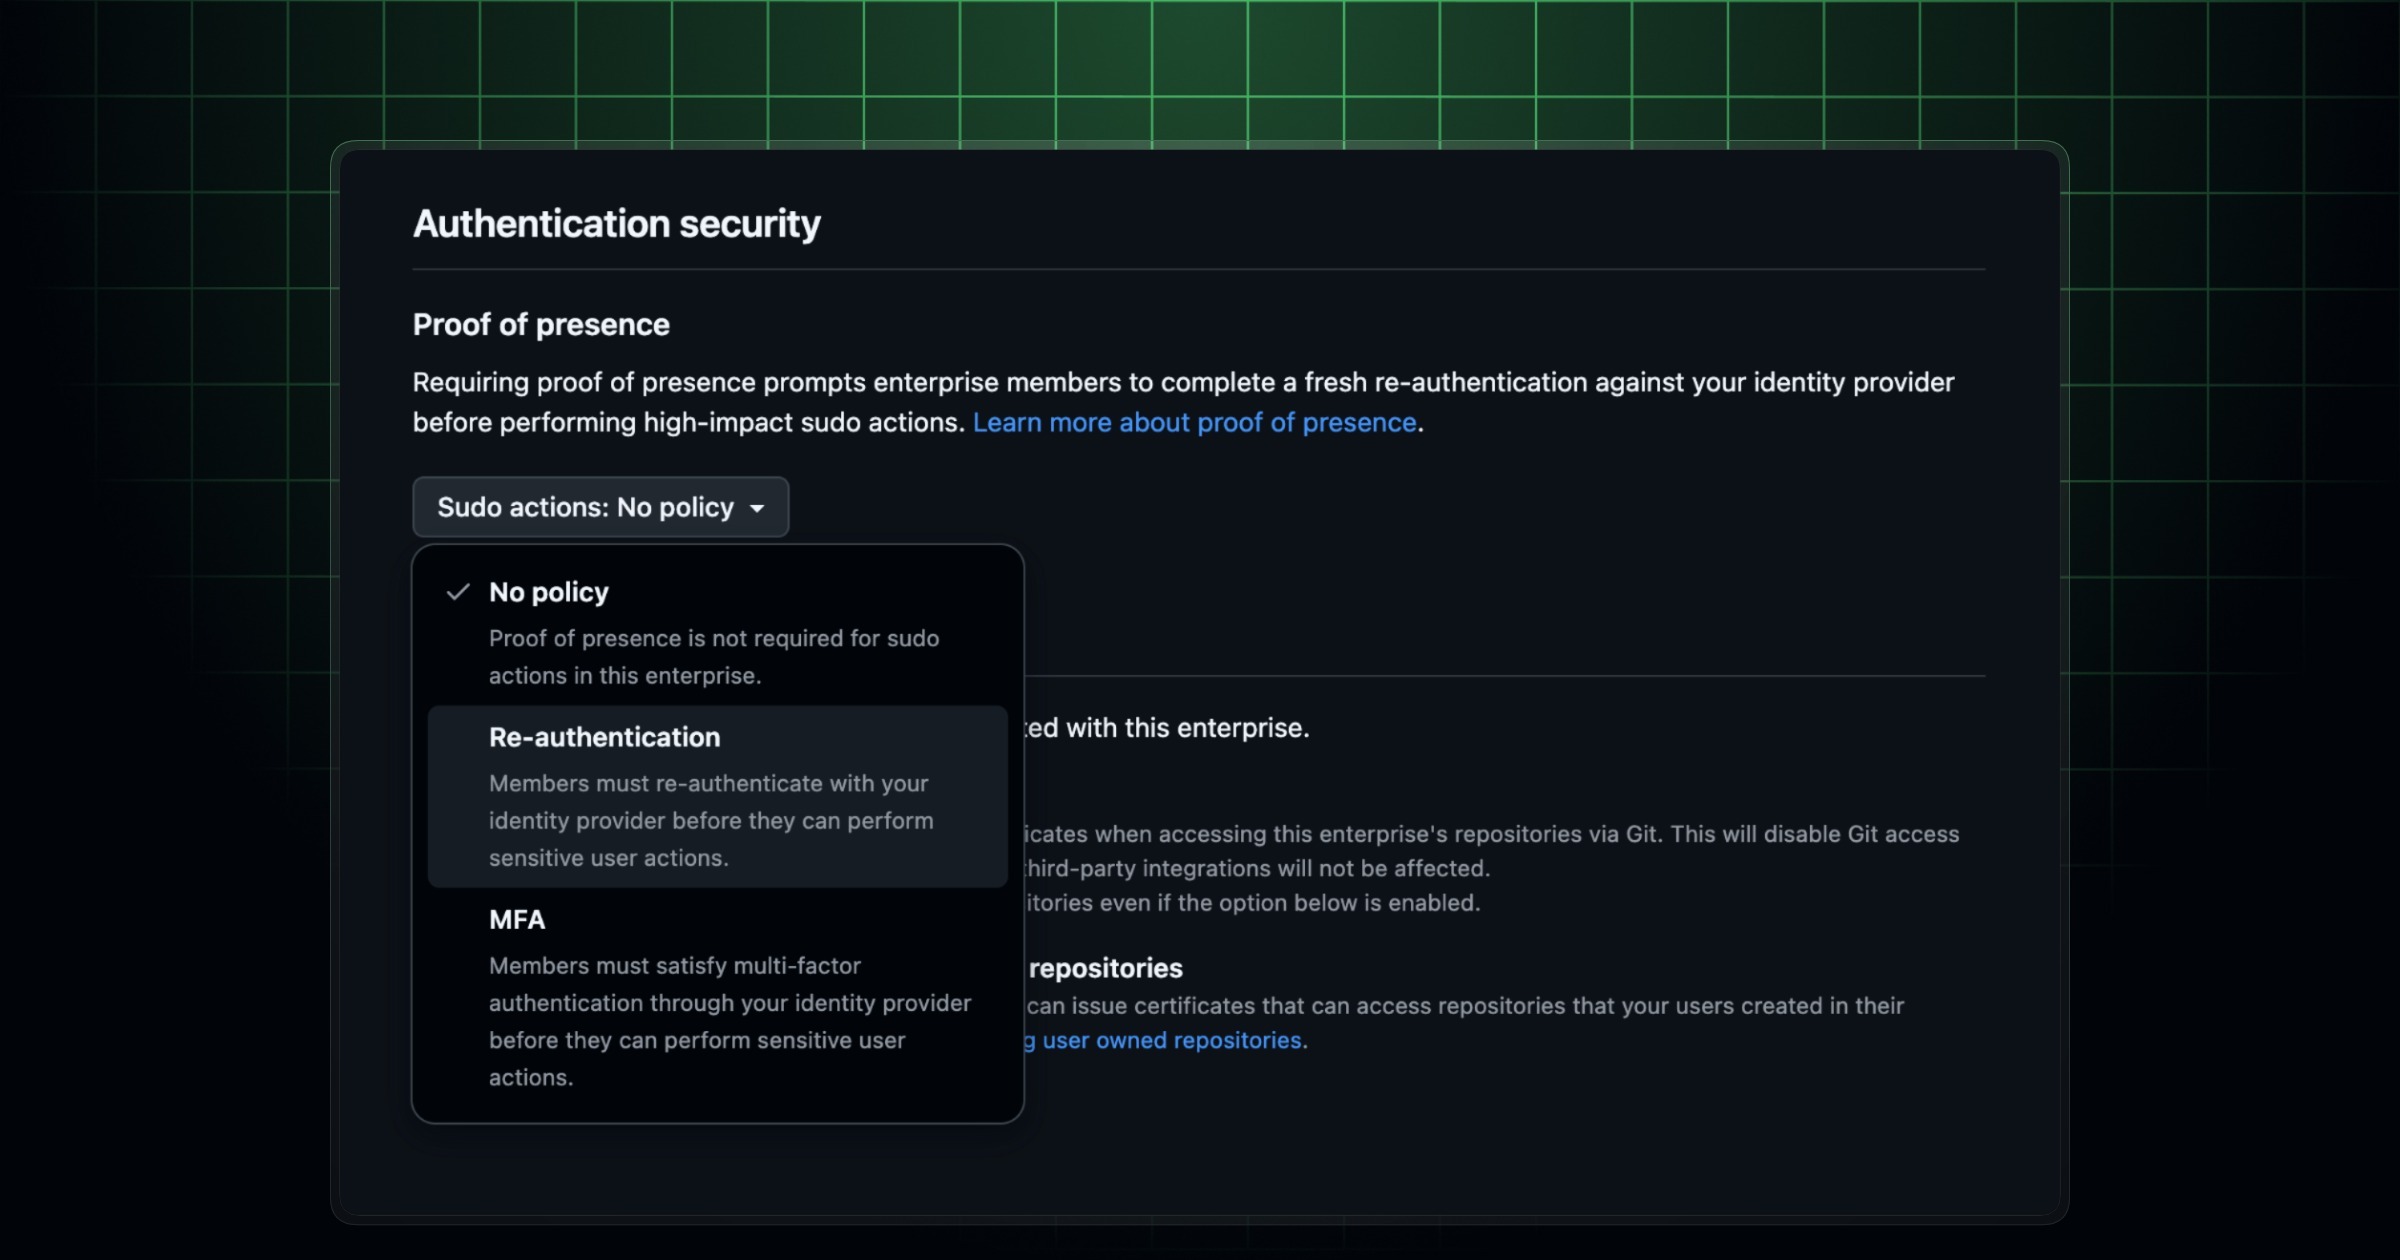
Une session GitHub valide ne suffira plus nécessairement pour effectuer une opération critique. La nouvelle preuve de présence peut renvoyer l’utilisateur vers Microsoft Entra ID afin d’exiger une réauthentification récente ou un défi multifacteur.
La réponse rapide
| Question | Réponse |
|---|---|
| Pourquoi ajouter ce contrôle ? | Un cookie de session volé ou un jeton durable ne prouve pas que l’utilisateur légitime agit encore. |
| Quelles actions sont concernées ? | Création de jetons, webhooks, réglages de sécurité et consultation des codes de récupération, notamment. |
| Pour qui ? | Préversion publique limitée aux entreprises EMU utilisant Entra ID sur GitHub Enterprise Cloud. |
Une session valide n’est plus une preuve suffisante
Les attaques de chaîne logicielle exploitent souvent des cookies volés ou des identifiants déjà autorisés. La preuve de présence impose un contrôle au moment exact où l’action devient dangereuse. GitHub redirige vers le fournisseur d’identité, qui peut vérifier un mot de passe, un second facteur, la conformité de l’appareil ou une autre politique conditionnelle.
Deux heures de mode renforcé
Après un contrôle réussi, GitHub autorise les actions sensibles dans le navigateur pendant deux heures, sur le modèle du mode sudo. Ce compromis évite de multiplier les défis à chaque clic tout en réduisant la durée pendant laquelle une session détournée peut modifier des éléments critiques.
Commencer par les opérations irréversibles
Les administrateurs devraient d’abord inventorier les actions capables d’ouvrir une porte durable : nouveaux jetons, webhooks, changements de politique et récupération de compte. Il faut ensuite tester les règles Entra avec un groupe pilote et prévoir une procédure de secours qui ne contourne pas silencieusement le MFA.
Une barrière utile, pas une solution unique
Le contrôle ne remplace ni les jetons courts, ni la surveillance des événements, ni la protection des postes. Il réduit cependant une faiblesse classique : confondre possession d’une session et présence d’une personne autorisée. GitHub prévoit d’étendre le mécanisme aux fusions de pull requests.
La discussion
Commentaires
Chargement des commentaires…