
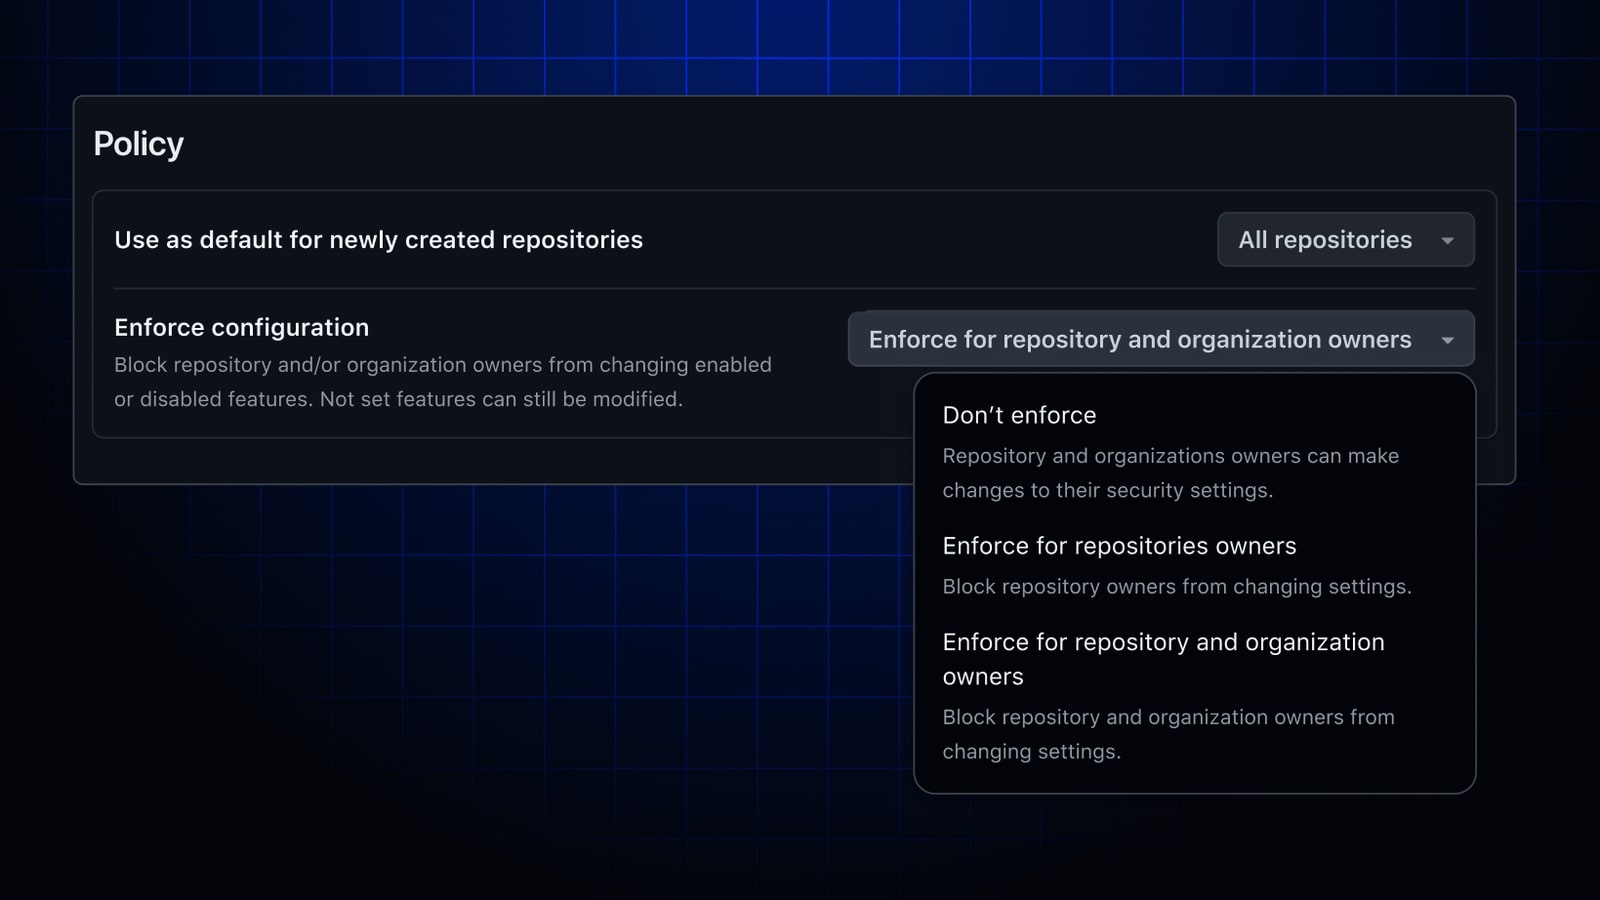
GitHub permet aux administrateurs d'entreprise d'imposer une configuration Advanced Security jusque dans les organisations et dépôts. Une politique centrale peut désormais empêcher à la fois les administrateurs d'organisation et les propriétaires de dépôt de modifier les réglages protégés.
La réponse rapide
| Mode | Effet |
|---|---|
| Don't enforce | La configuration peut être adaptée localement. |
| Enforce for repository owners | Les dépôts ne peuvent pas la contourner. |
| Enforce for repository and organization owners | L'entreprise garde le contrôle complet. |
Combler un niveau de contournement
Auparavant, l'application empêchait surtout le propriétaire du dépôt de changer les réglages. Une organisation pouvait encore introduire une divergence. Le nouveau niveau vise les entreprises qui doivent démontrer une couverture homogène.
Centraliser sans aveugler
Une configuration commune facilite code scanning, secret scanning et dépendances, mais tous les dépôts n'ont pas le même langage ni la même criticité. Préparez plusieurs profils approuvés plutôt qu'une politique unique qui génère des alertes inutiles.
Organiser les exceptions
Le blocage technique ne remplace pas un processus d'exception. Documentez propriétaire, justification, durée et mesure compensatoire. Sans cela, les équipes risquent de déplacer le code vers un espace moins surveillé.
Déployer progressivement
Mesurez d'abord les dépôts non conformes, informez les administrateurs puis activez l'application. Une politique de sécurité efficace doit empêcher la désactivation silencieuse tout en laissant un chemin auditable pour les cas réellement incompatibles.
La discussion
Commentaires
Chargement des commentaires…