
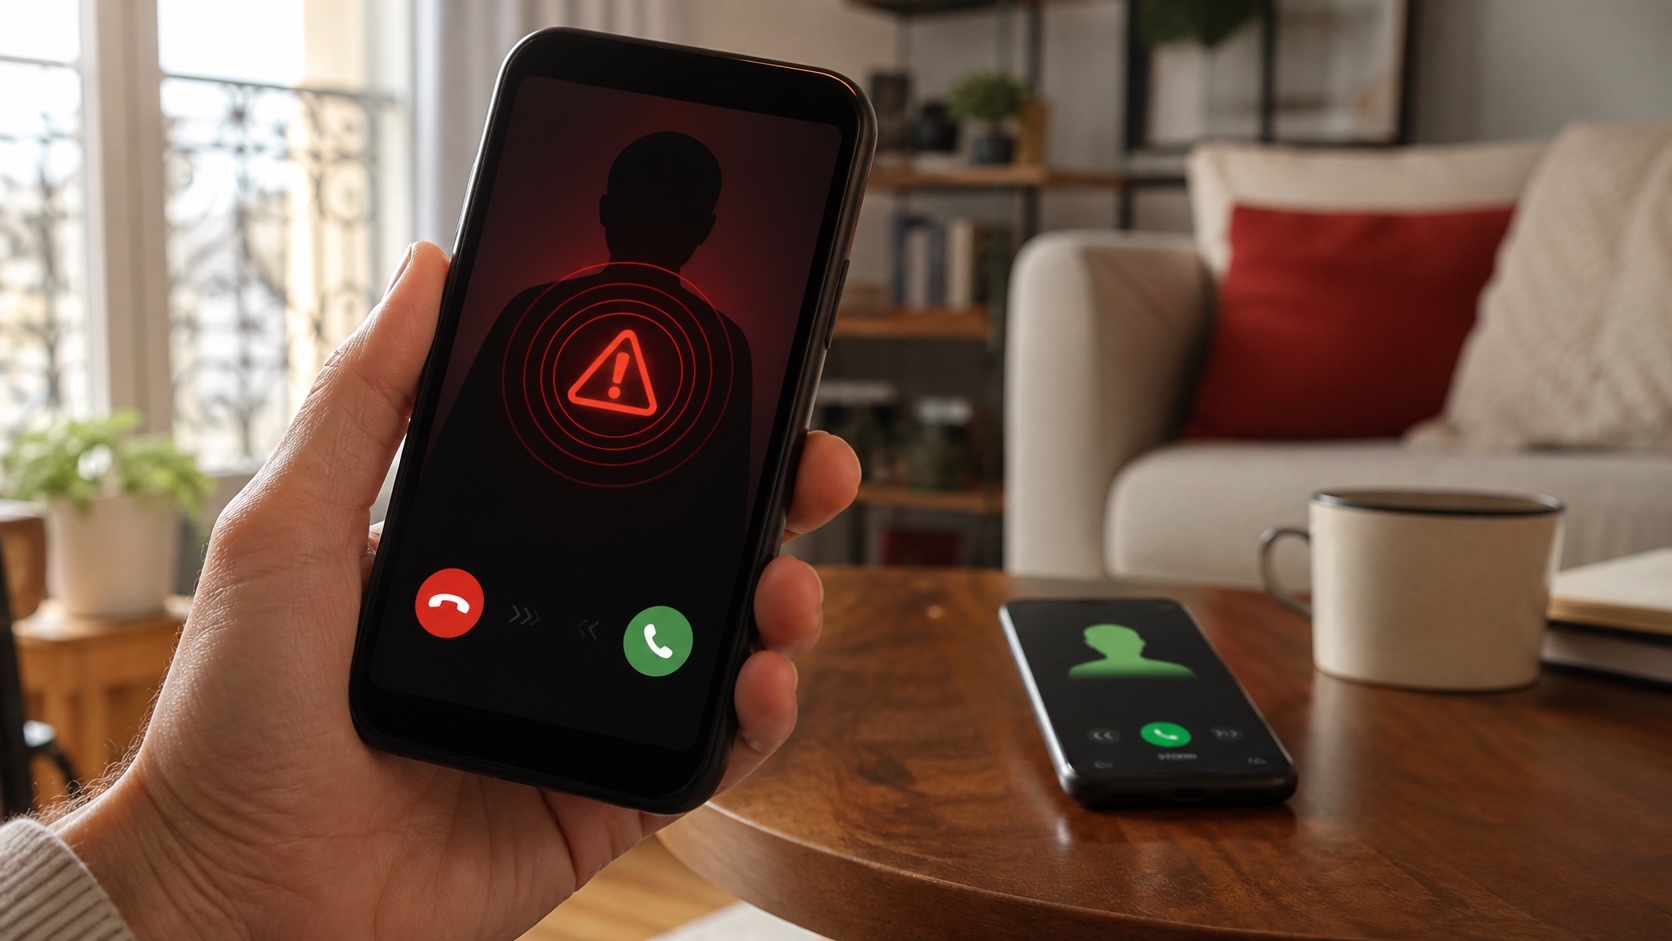
Un appel affiche le nom d’un proche et la voix semble être la sienne. Android veut désormais vérifier que l’appel part réellement de son téléphone. La nouvelle détection des faux appels de Google repose sur un signal chiffré échangé entre appareils utilisant Phone by Google et RCS. Si la confirmation manque et que le vrai téléphone indique ne pas appeler, le destinataire reçoit une alerte lui conseillant de raccrocher.
Le système répond à une combinaison devenue accessible : usurpation du numéro affiché et clonage de voix par IA. Il n’analyse pas seulement si une voix paraît artificielle. Il cherche d’abord à authentifier l’appareil à l’origine de l’appel, approche plus robuste mais dépendante de plusieurs conditions de compatibilité.
La réponse rapide
| Question | Réponse |
|---|---|
| Android écoute-t-il la voix pour décider ? | Le mécanisme décrit vérifie surtout un signal entre appareils, pas l’authenticité acoustique de la voix. |
| Quels téléphones sont compatibles ? | Android 12 ou plus avec Phone by Google, Contacts, Google Messages et RCS. |
| Les deux personnes doivent-elles être équipées ? | Oui, l’appelant légitime et le destinataire doivent utiliser Phone by Google. |
| La fonction est-elle activée automatiquement ? | Google indique qu’elle est active par défaut et désactivable dans les réglages. |
| Une absence d’alerte garantit-elle l’appel ? | Non. Les appels hors périmètre ou les comptes compromis restent possibles. |
Une poignée de main numérique plutôt qu’un détecteur de voix
Lorsqu’un contact appelle, son appareil envoie silencieusement une confirmation au téléphone du destinataire. Google compare ce mécanisme à une poignée de main numérique. Le signal transite au moyen de RCS avec chiffrement de bout en bout.
Si un fraudeur usurpe le numéro, cette confirmation initiale n’arrive pas. Le téléphone du destinataire interroge alors l’appareil réel du contact. Si celui-ci répond qu’aucun appel n’est en cours, une alerte apparaît. Le système vérifie donc une incohérence entre le réseau téléphonique et les appareils connus.
Cette conception évite de promettre une détection parfaite des voix synthétiques, domaine où les modèles évoluent rapidement. Elle peut repérer une fraude même si l’imitation vocale est excellente. En revanche, elle ne fonctionne que lorsque les deux extrémités disposent de l’écosystème nécessaire.
Les conditions de compatibilité sont nombreuses
Google annonce un déploiement mondial sur Android 12 et versions ultérieures, en commençant par les Pixel. Phone by Google doit être l’application d’appel, Google Messages doit prendre en charge RCS et l’application Contacts est requise. Le contact légitime doit lui aussi utiliser Phone by Google.
Un iPhone, un téléphone professionnel géré différemment, un appareil sans RCS ou une zone où le service n’est pas disponible sortent donc du mécanisme. L’absence d’alerte ne signifie pas que l’appel est certifié : elle peut simplement indiquer que la vérification n’a pas pu être réalisée.
L’interface devra distinguer clairement trois états : appel vérifié, usurpation probable et vérification indisponible. Sans cette nuance, les utilisateurs risquent d’accorder une confiance excessive aux appels qui ne montrent aucun avertissement.
Ce que la protection ne couvre pas
Si un fraudeur prend réellement le contrôle du téléphone ou du compte du proche, la confirmation peut paraître légitime. Les appels provenant d’une administration ou d’une banque ne sont pas nécessairement dans les contacts personnels ; Google possède un système séparé de vérification des appels financiers.
La fonction ne protège pas non plus contre un message vocal envoyé sur une messagerie, une vidéo truquée ou une demande urgente reçue par SMS. Le principe de prudence reste le même : interrompre l’échange et rappeler par un canal connu, sans utiliser le numéro communiqué pendant la conversation suspecte.
Un mot de passe familial ou une question dont la réponse n’est pas publique peut aider. Il ne faut pas choisir une information visible sur les réseaux sociaux. Pour une demande d’argent, quelques minutes de vérification valent mieux qu’une réaction à l’urgence imposée par l’appelant.
Vie privée : la vérification ne doit pas devenir une surveillance
Google affirme que la poignée de main s’appuie sur le chiffrement de bout en bout RCS. Le mécanisme a besoin de savoir que deux appareils correspondent aux contacts attendus, mais il n’a pas besoin d’envoyer le contenu audio pour vérifier cette relation.
Les utilisateurs peuvent désactiver la fonction. Les organisations devront comprendre les métadonnées échangées, la durée de conservation et le comportement en itinérance. Le recours à un standard ouvert comme RCS peut permettre à d’autres fabricants de l’adopter, à condition que les implémentations restent interopérables.
Un bon filet de sécurité, pas une preuve absolue
Cette protection est pertinente parce qu’elle ne tente pas de gagner une course sans fin contre chaque générateur vocal. Elle vérifie plutôt l’origine attendue de l’appel. Son efficacité réelle dépendra de la couverture des appareils et de la clarté des avertissements.
Les familles devraient activer RCS, maintenir les applications à jour et expliquer le réflexe de rappel aux personnes vulnérables. La technologie peut signaler l’anomalie ; elle ne peut pas empêcher quelqu’un de communiquer volontairement un code ou d’effectuer un virement.
L’alerte Android ajoute une preuve technique à un nom affiché qui n’en était plus une. C’est un progrès important, à condition de retenir qu’un appel non signalé n’est pas automatiquement un appel authentique.
La discussion
Commentaires
Chargement des commentaires…